Snyk
ניהול חולשות אבטחה
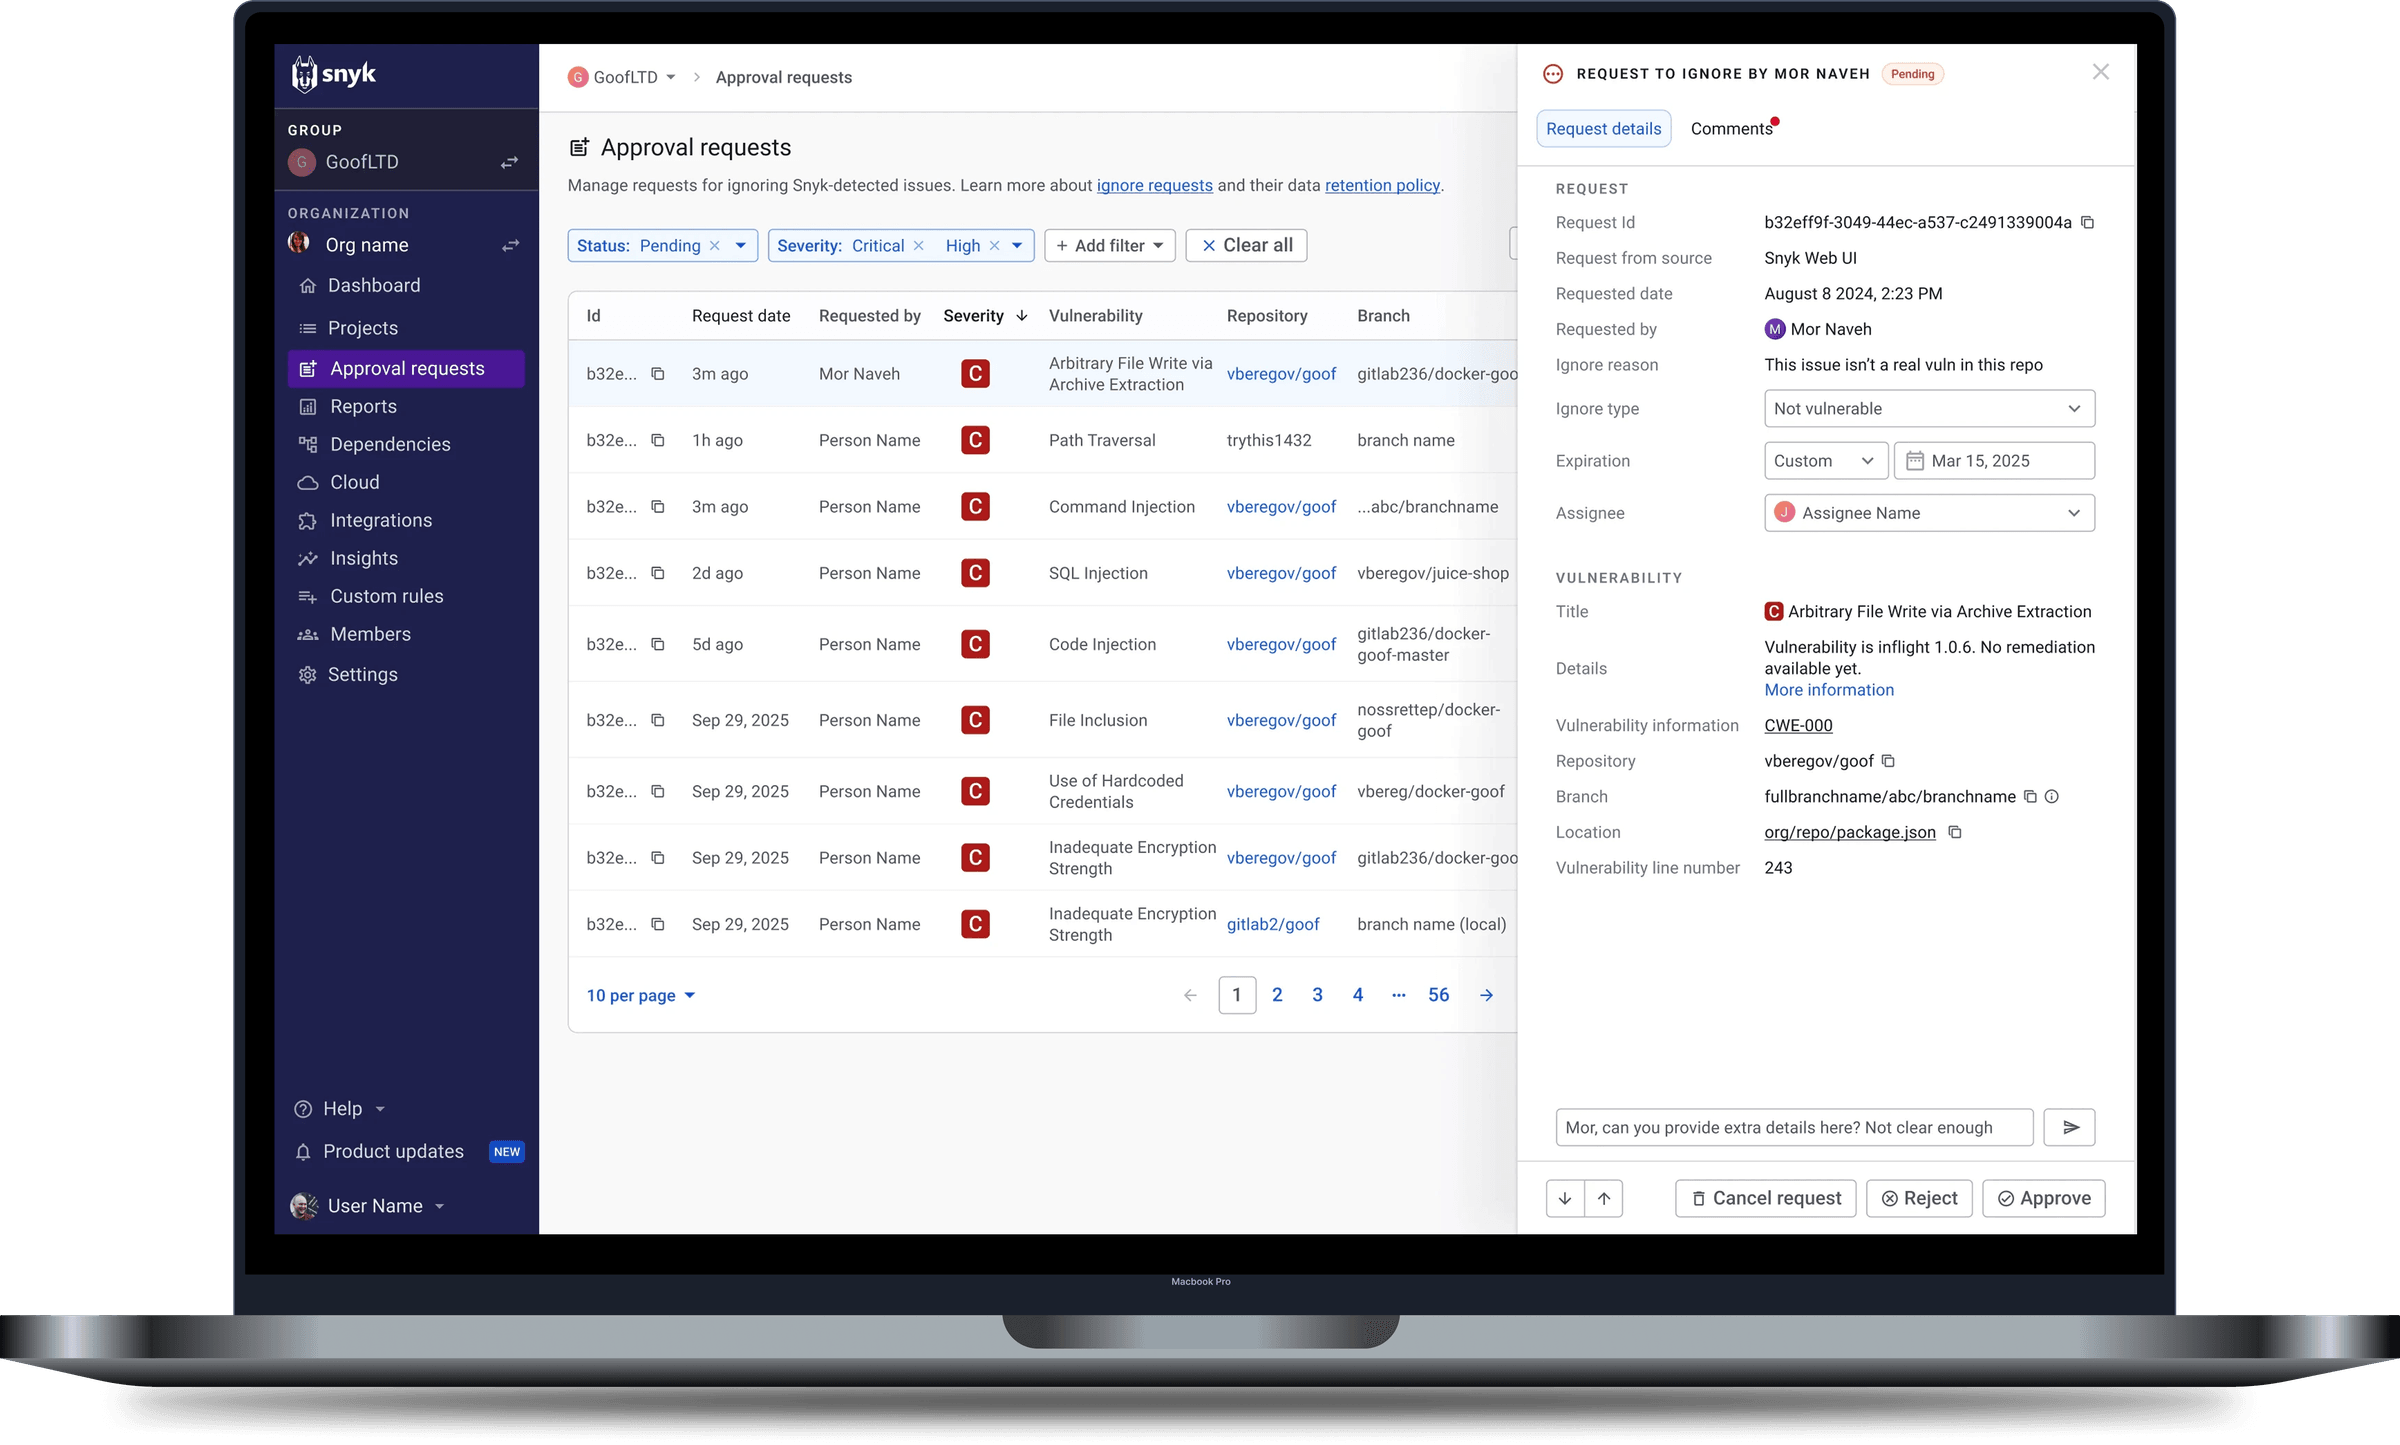
תהליך מסודר שבו מפתחים מבקשים לסמן בעיית אבטחה כלא רלוונטית וצוות האבטחה שואל שאלות ומגיב.
האתגר
Snyk סורקת קוד ומאתרת חולשות אבטחה. לא כל חולשה מסכנת את המוצר, ולכן אפשר לבחור להתעלם מחלק מהן. בארגונים גדולים צוות האבטחה צריך לדעת ממה מתעלמים, לכמה זמן ולמה. בחלק מהארגונים מפתחים התעלמו בעצמם והיה קשה לצוות האבטחה לעקוב אחרי החולשות, ובאחרים רק צוות האבטחה יכול היה להתעלם. במקרים האלה בקשות ממפתחים הציפו את הצוות ויצרו מצב שבו המפתחים לא יכולים להמשיך לעבוד.
התהליך
צוות המוצר, הפיתוח ואני ראיינו לקוחות, כדי שכולנו נשמע את אותם הדברים ממקור ראשון. כשמיפיתי את התהליך גיליתי בעיה עמוקה יותר: אותה בעיה מופיעה בכמה מקומות במוצר, ובלי לסדר את זה קודם, כל אישור היה פותר רק חלק ממנה. זה הפך לפרויקט טכני נפרד, שהיה הבסיס לכל השאר. אחר כך בניתי פרוטוטייפ, בדקתי אותו מול משתמשים ועיצבתי את התהליך המלא.
הערך למשתמשים
מפתחים מבקשים אישור ישירות מתוך המוצר, עם כל המידע שצוות האבטחה צריך כדי להחליט מהר. צוות האבטחה רואה את כל הבקשות במקום אחד, עם תיעוד מלא לביקורות. פחות רעש למפתחים, ויותר שליטה ושקיפות לצוות האבטחה.